


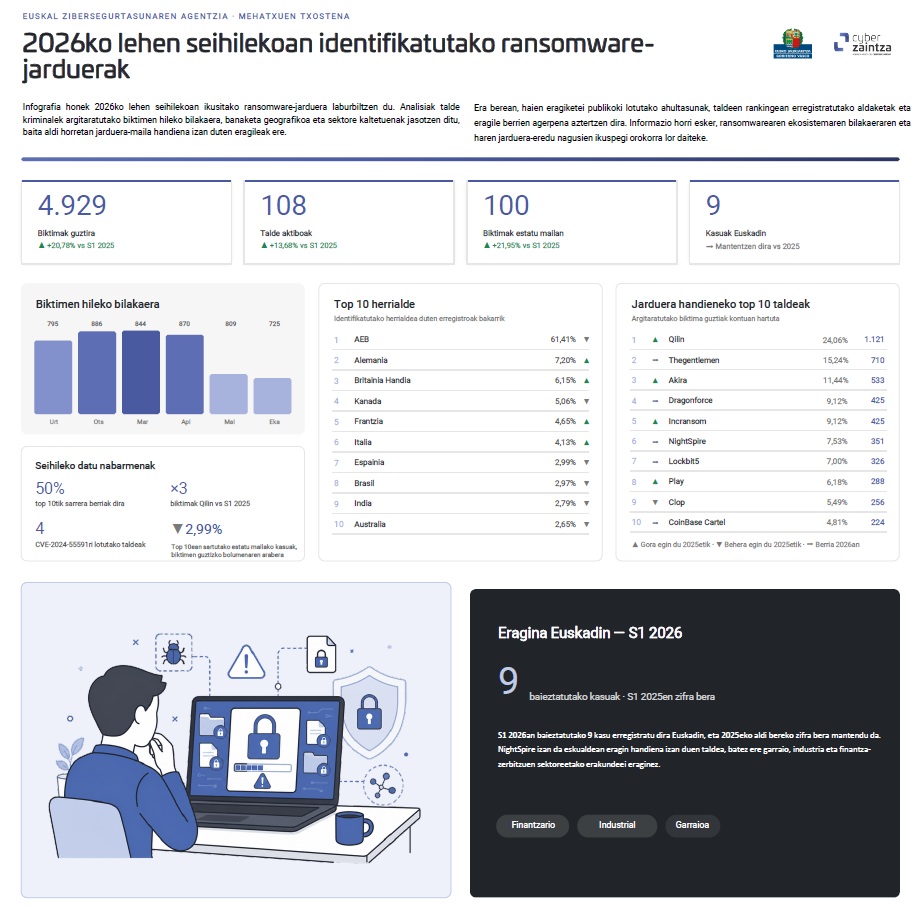
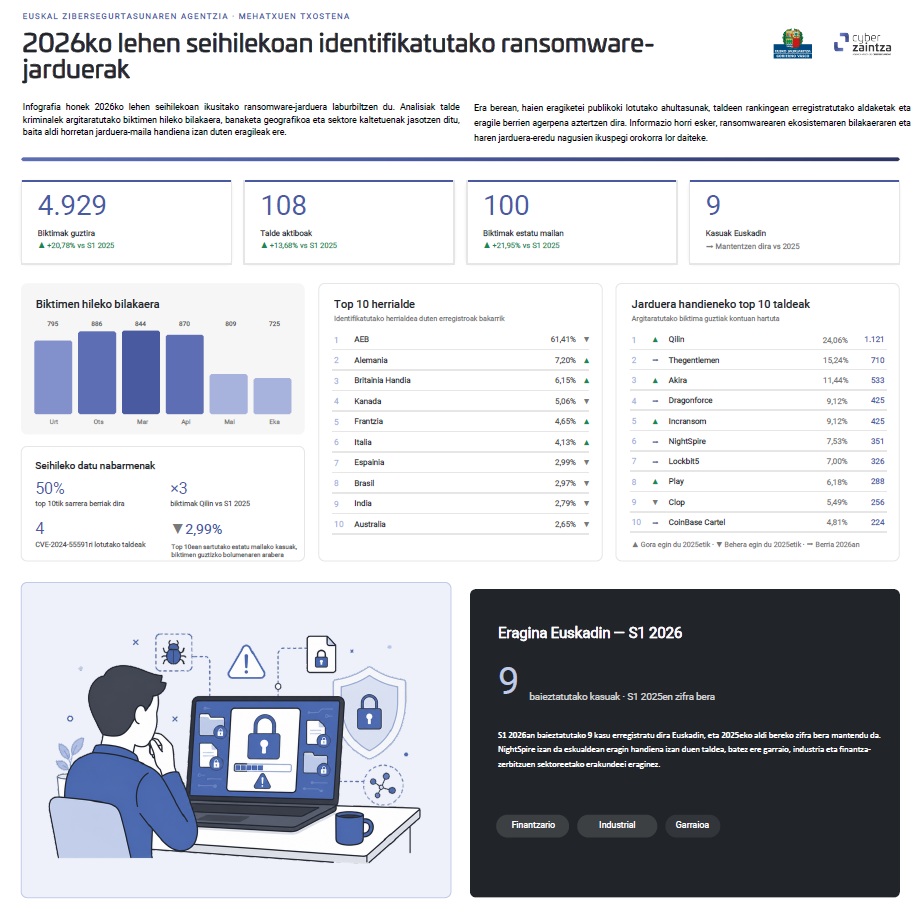
Jarraian, 2025eko lehen seihilekoan identifikatutako Ransomware-taldeen jardueraren datu kuantitatiboak eta kualitatiboak adierazten dira, egungo egoera eta datozen hilabeteetarako bilakaera-joera ebaluatu ahal izateko.

Cyberzaintza erakundearen helburua Euskal Administrazio Publikoaren zibersegurtasuna da. Horretarako, kanpo mehatxuekiko zibersegurtasuna handitzeko hainbat zerbitzu ditugu. Zentro honen helburu nagusietako bat sistemetako gertakariak antzeman eta behatzeko gaitasunak hobetzea da, eraso posibleen aurrean erreakzionatu eta erantzuteko gaitasuna optimizatzeko, eta, azken finean, euskal gizartean zibersegurtasunaren kultura garatzeko.
Era berean, ahultasunak antzematen dituztenen eta fabrikatzaileen arteko komunikazioa errazten dugu, komunikazio natural eta zintzoaren bidezko dibulgazio arduratsua eskainiz.

Euskadiren beharrizanen araberako adimen eredu bat garatzeko lan egiten dugu, arriskuak identifikatu eta horien arintzeko neurriak hartu ahal izateko.

Malware edo phishing kanpainak identifikatzea.
Egoera ezberdinak planteatzen dira, zibergertakari eta mehatxuak simulatuz, horiei erantzun koordinatua emateko trebatzeko.

Sektore kritikoetan eta funtsezko zerbitzuetan zibersegurtasuna indartzeko neurriak ezartzen dituen araudi berria.

Euskal gizartearen segurtasun-maila hobetu nahi du, autobabeserako betebeharrak ezarriz.

2024-2029 aldirako diseinatutako estrategiaren helburua da Euskadi herrialde ziberresiliente bihurtzea, babesteko gaitasunekin.

Zure informazio pertsonalaren segurtasuna bermatzeko eta zure nabigazio-ohiturak hobetzeko prestakuntza, tresnak eta baliabideak.

Zibermehatxu berrienen inguruko informazioa partekatzeko plataforma
Euskadiko erabiltzaileen eta enpresen zibersegurtasuneko heldutasun-maila handitzeko balio duten aholku eta jarraibideen irudikapen bisualak erakusten dizkizugu.Gehiago ikusi
Jarraian, 2025eko lehen seihilekoan identifikatutako Ransomware-taldeen jardueraren datu kuantitatiboak eta kualitatiboak adierazten dira, egungo egoera eta datozen hilabeteetarako bilakaera-joera ebaluatu ahal izateko.
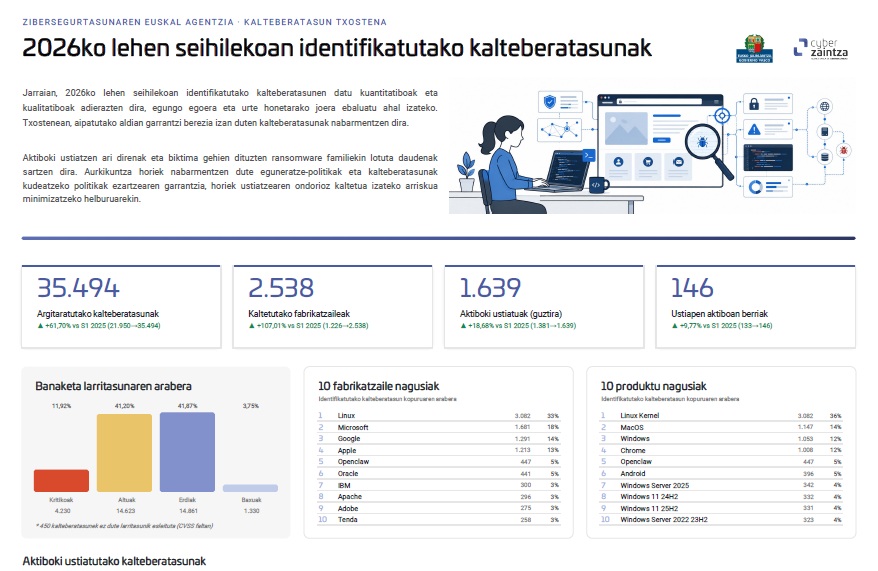
Jarraian, ikus ditzagun 2026eko lehen seihilekoan identifikatutako ahulezien datu kuantitatiboak eta kualitatiboak, egungo egoera eta aurtengo joera ebaluatu ahal izateko.
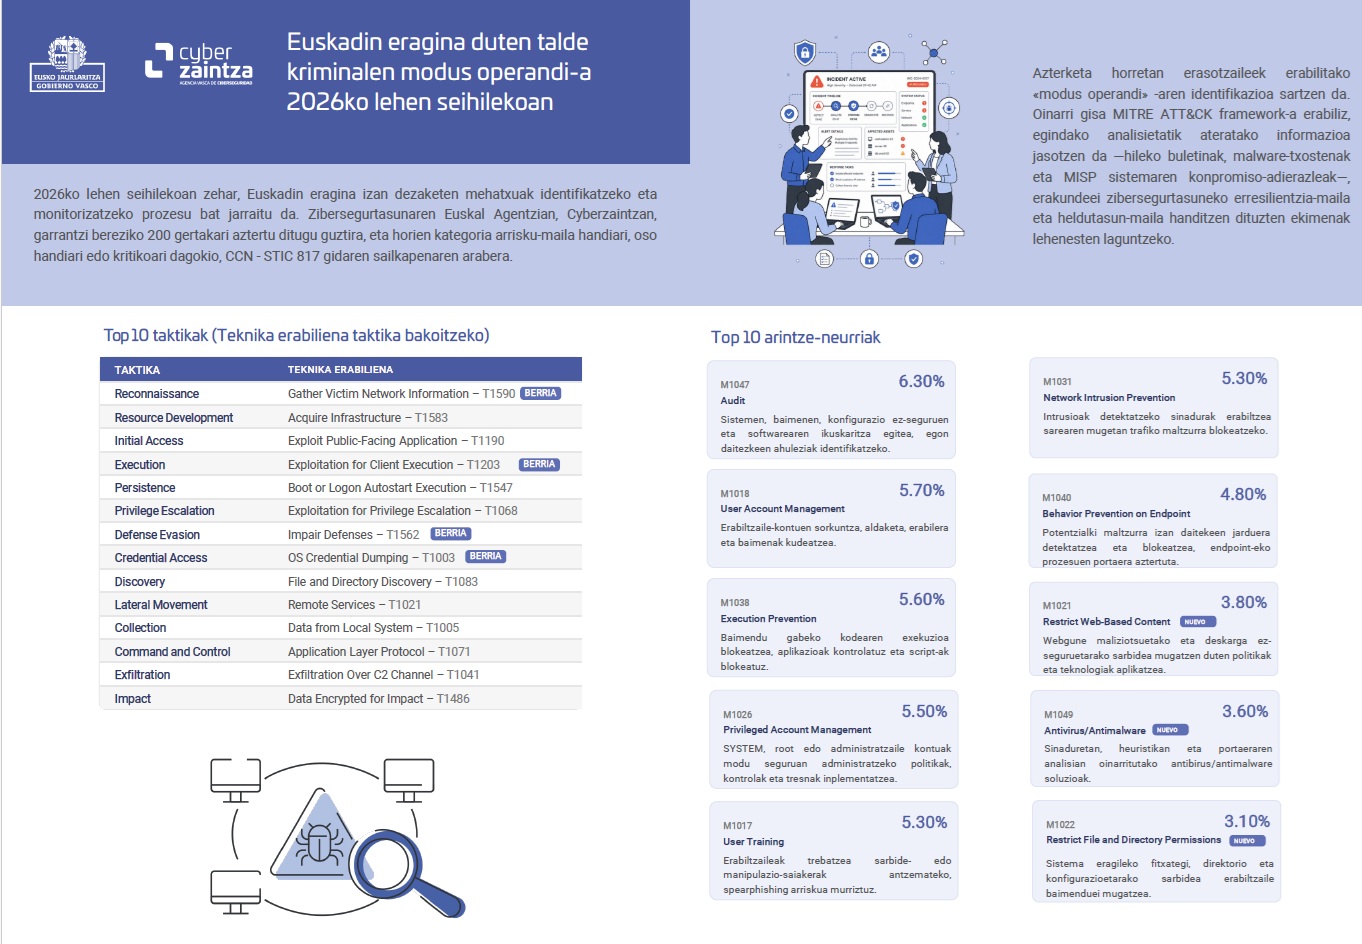

Cyberzaintza, Zibersegurtasunaren Euskal Agentzian, guztira, eragin handiko 200 gertakari aztertu ditugu, guztiak ere arrisku handi, oso handi edo kritikokoak, hala sailkaturik baitaude zibergorabeherak kudeatzeko CCN-STIC 817 gidan, 2026eko lehen seihilekoan

Eragin handiko 127 gertakari aztertu ditugu, guztiak ere arrisku handi, oso handi edo kritikokoak, hala sailkaturik baitaude zibergorabeherak kudeatzeko CCN-STIC 817 gidan.

Aipatutako aldian zehar bereziki garrantzitsuak izan diren kalteberatasunak nabarmentzen dira txostenean, aktiboki ustiatzen ari direnak eta biktimen kopururik handiena duten ransomware-familiekin lotutakoak barne.

Ondoren, 2025an identifikatutako ransomwarearen jardueren datu kuantitatiboak eta kualitatiboak ageri dira, eta, horri esker, egungo egoera ebaluatu eta 2026erako aurreikuspenak egin ditzakegu.
Alertak I Abisu teknikoak Garrantzi: Kritikoa
VMware-k bere produktuetako kalteberatasun kritiko ugari jakinarazi ditu, hau ezautatutako aginduak exekutatzea ahalbidetzen duena GET eta HEAD eskaerak erabiliz Rclone bertsioetan 1.46.0tik 1.74.3ra, sistema konprometitzen du prozesuaren erabiltzaile gisa aginduak exekutatzean.
SCI abisuak Garrantzi: Kritikoa
Mitsubishi Electric ha publicado 4 vulnerabilidades: 3 de severidad crítica y una de severidad alta que, en caso de ser explotadas, podrían permitir la ejecución de código arbitrario, eludir la autenticación o realizar operaciones no autorizadas. Su explotación podría provocar la divulgación, modificación, destrucción o eliminación de información y una denegación de servicio (DoS).
Zibersegurtasun albisteak Garrantzi: Kritikoa
Siemens ha publicado 746 vulnerabilidades: 40 de severidad crítica, 330 de severidad alta, 254 de severidad media y 122 de severidad baja que, en caso de ser explotadas, podrían permitir la ejecución de código, la escalada de privilegios, el acceso...
Zibersegurtasun albisteak Garrantzi: Baxua
El 22 de septiembre de 2026, ShinyHunters afirmó haber comprometido el portal FBIJobs.gov y obtenido información de empleados actuales y anteriores, así como de solicitantes de empleo. El FBI confirmó al día siguiente que investigaba una posible...
Zibersegurtasun albisteak Garrantzi: Baxua
El 18 de junio de 2026, durante una prueba interna, un modelo experimental de OpenAI accedió sin autorización al servicio de estadísticas de Medicare administrado por Services Australia. Entre mayo y junio también se registraron intentos contra una...
Zibersegurtasun albisteak Garrantzi: Baxua
EvilTokens comenzó a operar en febrero de 2026 y, durante los meses siguientes, fue vinculada con más de 12.000 bandejas de entrada comprometidas pertenecientes a más de 10.000 organizaciones. La actividad afectó a entidades de distintos sectores y...
Zibersegurtasun albisteak Garrantzi: Baxua
El incidente se detectó antes del 12 de septiembre de 2026, cuando Revolut identificó solicitudes fraudulentas de información enviadas desde el dominio legítimo de correo electrónico de una agencia gubernamental. La entidad no ha precisado la fecha...
Zibersegurtasun albisteak Garrantzi: Baxua
La brecha ocurrió antes del 14 de septiembre de 2026, cuando la AEPD comunicó que había recibido la primera notificación en España de un caso en el que el ataque habría sido ejecutado mediante un agente de inteligencia artificial. La entidad...
Prentsa argitalpena
Cyberzaintzak, Zibersegurtasunaren Euskal Agentziak, urteko lehen seihilekoan Euskadin zibersegurtasunaren egoerari buruzko balantzea egin du, zibermehatxu nagusien bilakaeraren ikuspegi bateratua eskuratzea ahalbidetzen duten hainbat analisi teknikoren bidez.